Firewall de VICIdial y lista de IP permitidas para agentes
Prueba gratuita de 7 días · Cancele cuando quiera · Pague con tarjeta o USDT
Cómo decide
Cerrado por defecto. Siete reglas, en un orden fijo.
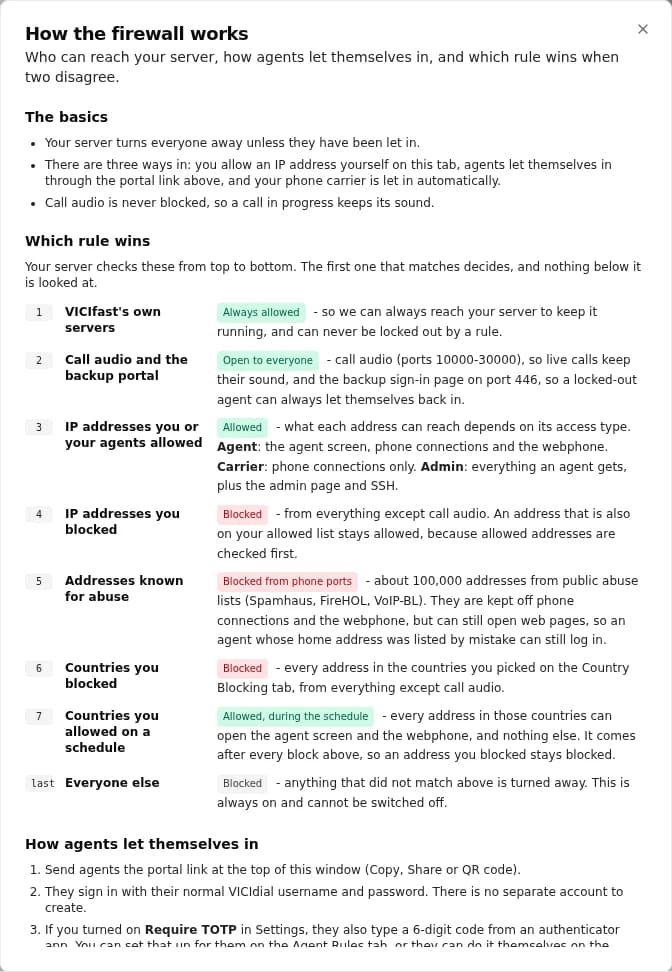
Un servidor nuevo de VICIfast rechaza toda conexión entrante que no se le haya indicado aceptar. El firewall revisa siete niveles desde arriba, y el primero que coincide decide. El mismo orden se explica en lenguaje sencillo dentro del panel, para que nadie tenga que adivinar por qué una dirección entró o no.
| Nivel | Qué cubre | Decisión | Puertos |
|---|---|---|---|
| 1 | Direcciones de la plataforma VICIfast, para que sus reglas, copias de seguridad y actualizaciones lleguen al servidor | Permitir | Todos |
| 2 | Audio de las llamadas y el portal de agentes de respaldo | Permitir | UDP 10000-30000, TCP 446 |
| 3 | Sus reglas de permiso, por perfil de acceso | Permitir | Los puertos del perfil |
| 4 | Sus reglas de bloqueo | Descartar | Todos |
| 5 | Lista de bloqueo administrada | Descartar | SIP 5060, 5061, 5070 y webphone 8089 |
| 6 | Países bloqueados | Descartar | Todos |
| 7 | Permiso por país programado | Permitir | TCP 443 y 8089 |
| - | Todo lo demás | Descartar | Todos |
Permitir gana a bloquear
Sus reglas de permiso están por encima de toda lista de bloqueo y de todo país bloqueado. Una dirección que usted dejó entrar nunca queda atrapada por una lista que usted no escribió.
Las llamadas conservan el sonido
El audio de las llamadas está por encima de toda regla de bloqueo, así que endurecer el firewall nunca corta el audio de una llamada en curso.
La denegación no se puede desactivar
No hay ninguna opción que abra el servidor a todo el mundo. Todo lo que agrega el panel es una dirección que usted nombró o un país que usted eligió, en el horario que usted definió.
Quién entra, y a qué
Cada dirección recibe un perfil, no las llaves de todo.
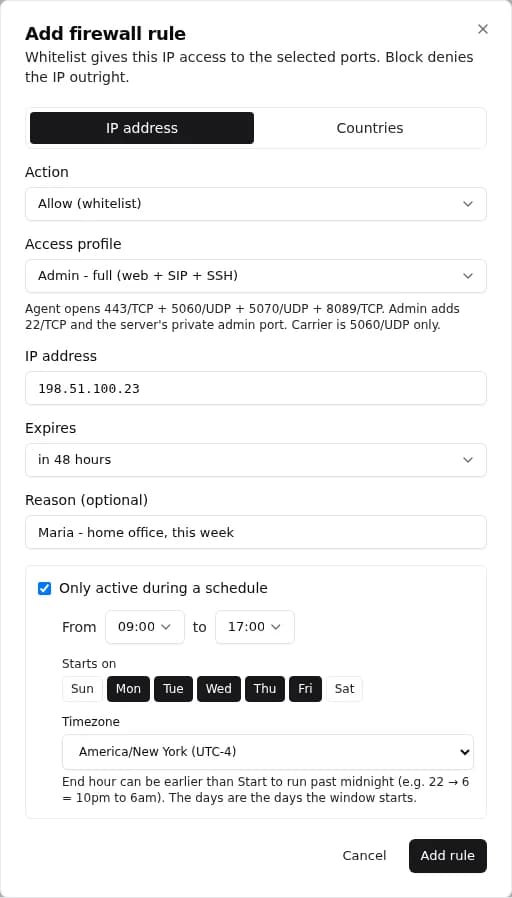
Al permitir una dirección, usted indica para qué es, y el perfil decide los puertos. Un carrier llega a SIP y a nada más. SSH sigue cerrado para todos, excepto para las personas a las que usted se lo confía.
AgenteSu piso.
Páginas web de VICIdial - TCP 443 · SIP - UDP 5060 y 5070 · Webphone - TCP 8089
CarrierLas direcciones de señalización de su proveedor SIP.
SIP - UDP 5060, y nada más
AdministradorUsted, sus supervisores y su equipo de TI.
Todo lo que recibe un agente · SSH - TCP 22 · El puerto de administración privado del servidor
Reglas de permiso y de bloqueo
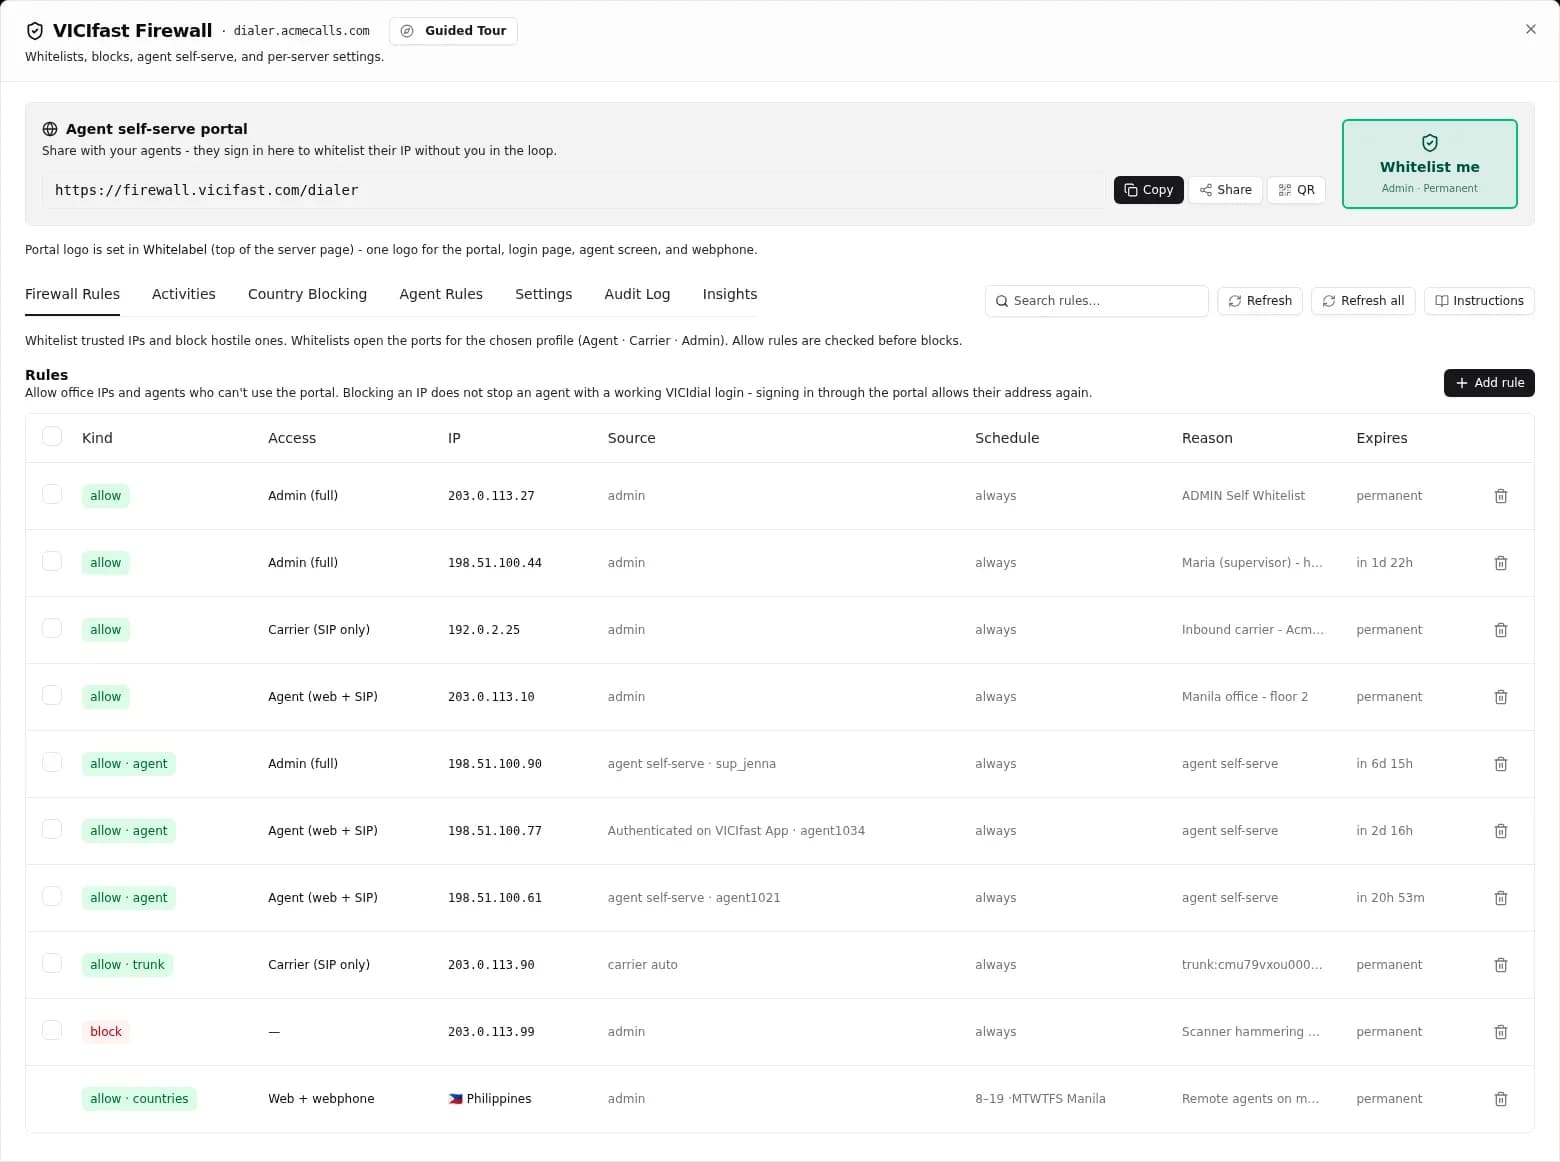
Una dirección por regla, con un motivo y una fecha de fin.
- Una dirección IP por regla, nunca un rango, para que una sola regla no pueda abrir en silencio toda una red.
- Permanente, o con fin a las 24 horas, 48 horas, 72 horas o 7 días. Las reglas vencidas se eliminan en menos de un minuto.
- Un motivo en cada regla ("Oficina, Manila", "Supervisor en casa") para que la lista siga teniendo sentido un año después. Los motivos y las fechas de fin se pueden editar después.
- "Permitirme" da acceso de Administrador, en un clic, a la dirección desde la que usted navega.
- Las reglas de bloqueo descartan una dirección en todos los puertos de VICIdial, SIP y SSH.
- Seleccione hasta 200 reglas y elimínelas de una vez.
- Las reglas que la plataforma agrega para sus carriers quedan marcadas y protegidas, para que nadie elimine a su proveedor SIP por accidente.
Portal de autoservicio para agentes
Cuando cambia la IP de un agente, el propio agente vuelve a darse acceso.
La banda ancha del hogar, los hotspots móviles y el Wi-Fi de los coworkings entregan direcciones nuevas. En lugar de escribirle a usted, el agente abre el enlace de su portal e inicia sesión con el mismo usuario y contraseña de VICIdial que ya usa. Su nueva dirección queda permitida en segundos, y el portal lo lleva directo a la pantalla de agente.
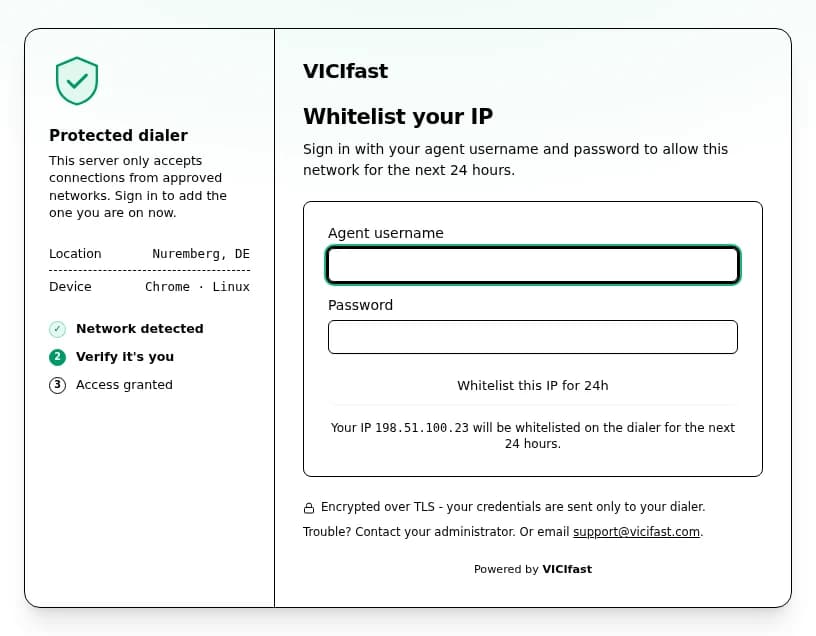
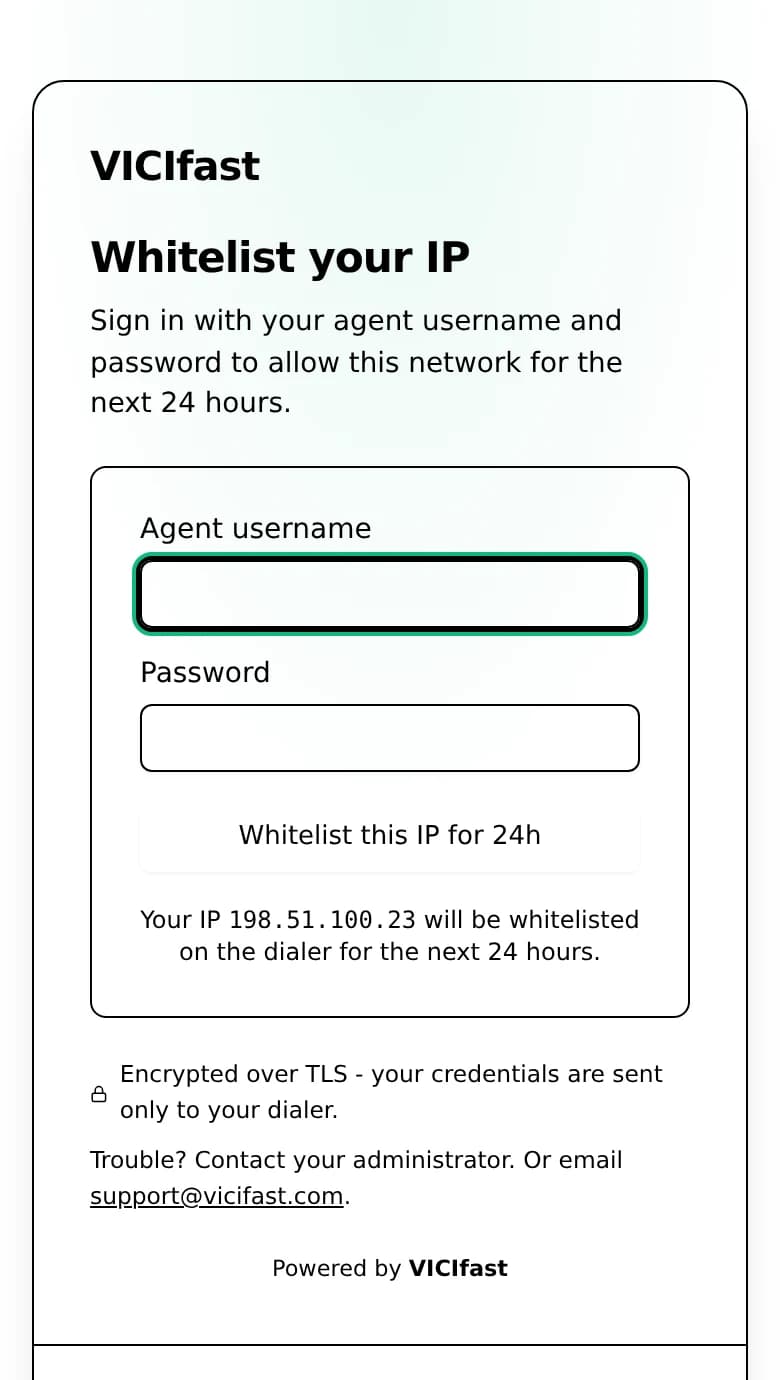
- Su usuario normal de VICIdial: nada nuevo que recordar. Un usuario desconocido recibe la misma respuesta que una contraseña incorrecta, así que el portal nunca confirma qué usuarios existen.
- Usted elige cuánto dura el acceso: 24 horas, 48 horas, 72 horas o 7 días. Volver a iniciar sesión reinicia el plazo.
- Los gerentes (nivel de usuario 7 o superior en VICIdial) reciben acceso de Administrador y llegan al panel de administración.
- Pensado para teléfonos: el campo del código abre un teclado numérico, y el panel le da el enlace como código QR para compartir.
- Los agentes que usan la app móvil de VICIfast nunca ven el portal. Iniciar sesión en la app permite el teléfono, y la regla lo sigue cuando cambia su dirección.
- Un portal de respaldo en el propio servidor, en el puerto 446, mantiene trabajando a los agentes si no se puede llegar al portal principal.
Seguridad del portal
Lo bastante público para sus agentes, sin ser una puerta para nadie más.
CAPTCHA, luego bloqueo
Después de 5 inicios de sesión fallidos, el portal pide un CAPTCHA. Una dirección con 100 fallos en una hora queda bloqueada.
TOTP opcional
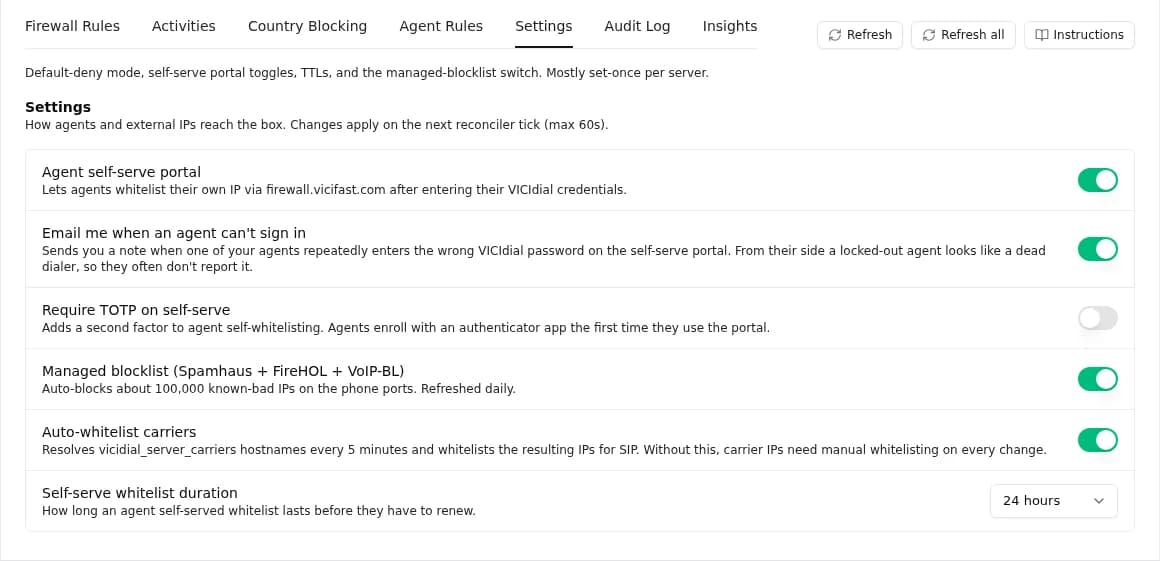
Exija un código de seis dígitos de una app de autenticación además de la contraseña. Los agentes se inscriben una sola vez; después, solo un administrador puede restablecerlo. Desactivado hasta que usted lo active.
Usted se entera
Cuando un agente se equivoca de contraseña 3 veces en una hora, usted recibe un correo: como máximo uno al día por agente, y puede desactivarlo.
Cada intento, con su ubicación
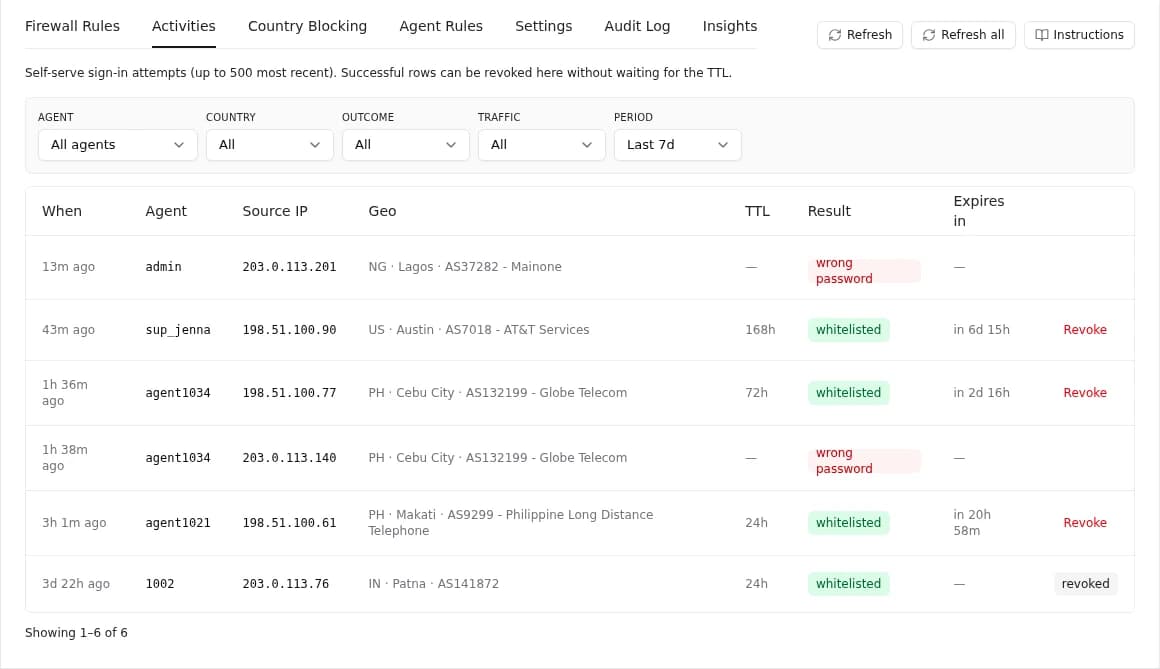
Cada intento de inicio de sesión se registra con su dirección, ciudad, país, red, navegador y resultado, y se conserva 7 días.
Revocar en un clic
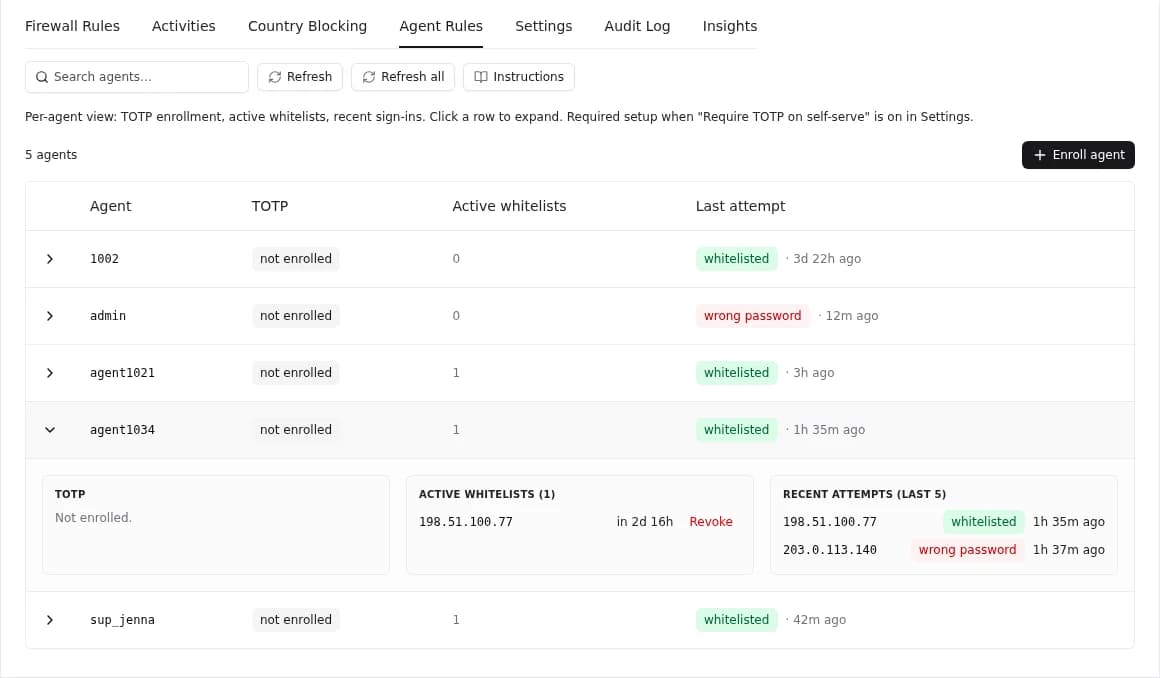
La pestaña Reglas de agentes muestra las direcciones permitidas activas de cada agente y cuándo vencen, con un botón Revocar al lado de cada una. La eliminación surte efecto de inmediato.
Inscribir y bloquear agentes
Desde el panel puede inscribir a un agente en TOTP, quitar su inscripción o bloquearle el acceso al portal.
Su dominio, su marca
El portal en su propio dominio, con su nombre.
Con su propio dominio, en cualquier plan, el portal pasa a firewall.su-dominio.com. Usted agrega un registro CNAME y un registro TXT; nosotros nos ocupamos del certificado, y cada servidor bajo ese dominio usa el enlace con su marca. Los revendedores usan un dominio de firewall verificado propio.
Marca blanca significa nada de VICIfast
Con la marca blanca activada, el portal muestra su logo y nada nuestro: ni el nombre de VICIfast, ni su logo, ni el correo de soporte, ni la línea "Powered by", ni siquiera en la pestaña del navegador. Sus agentes solo lo ven a usted.
Lista de bloqueo administrada
104,872 direcciones maliciosas conocidas, siempre al día.
Cada noche a las 02:00 UTC la plataforma reconstruye una lista de bloqueo a partir de cuatro fuentes públicas y la envía a cada servidor que la tenga activada.
- Solo se envía una reconstrucción completa. Si una fuente no se descarga, los servidores conservan la última lista buena en lugar de una parcial.
- Cubre solo los puertos SIP y del webphone, nunca las páginas web en el 443, y nunca bloquea una dirección que usted permitió.
- Activada por defecto, con un interruptor por servidor.
| Origen | Qué incluye | Entradas |
|---|---|---|
| VoIPBL | Direcciones detectadas escaneando y abusando de servidores SIP | unas 100,000 |
| FireHOL Level 1 | Una lista conservadora de direcciones de las que no es seguro aceptar tráfico | unas 4,700 |
| Spamhaus DROP y EDROP | Redes secuestradas u operadas por spammers y delincuentes | unas 1,700 |
Cifras a septiembre de 2026.
Países
Bloquee los países desde los que nunca trabaja. Abra uno con horario cuando lo necesite.
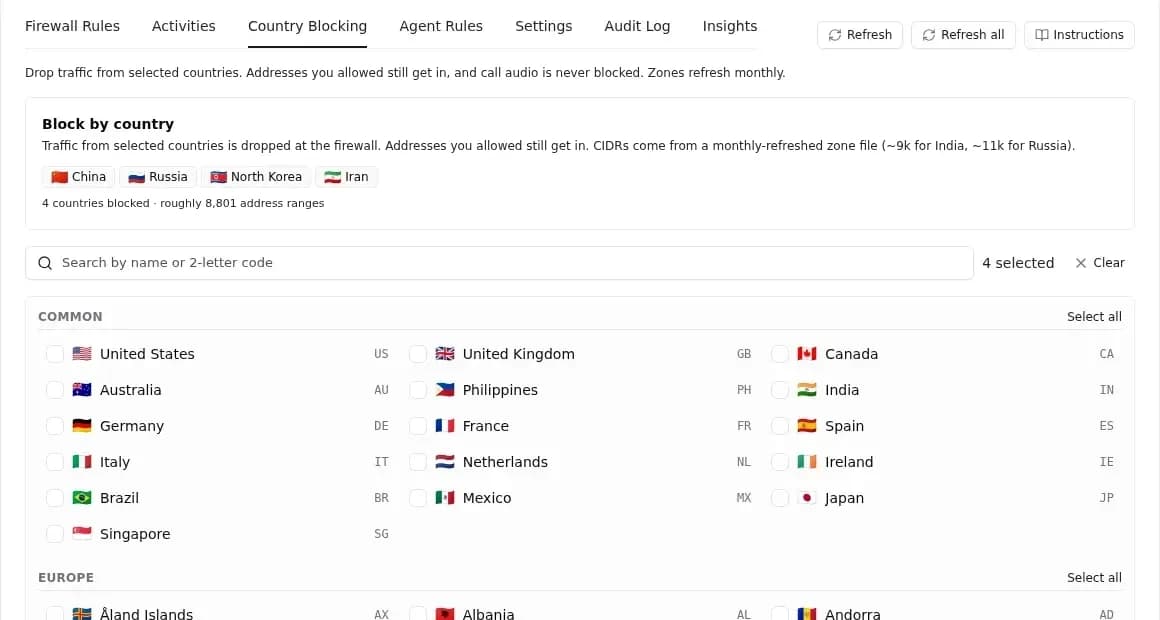
Bloqueo por país
Marque hasta 250 países y toda dirección de ellos se descarta antes de llegar a la pantalla de agente, a SIP o a SSH. Los rangos vienen de ipdeny.com, se actualizan el día 1 de cada mes y se descargan en el momento en que agrega un país. Las direcciones que usted permitió siguen entrando, y el audio de las llamadas nunca se bloquea.
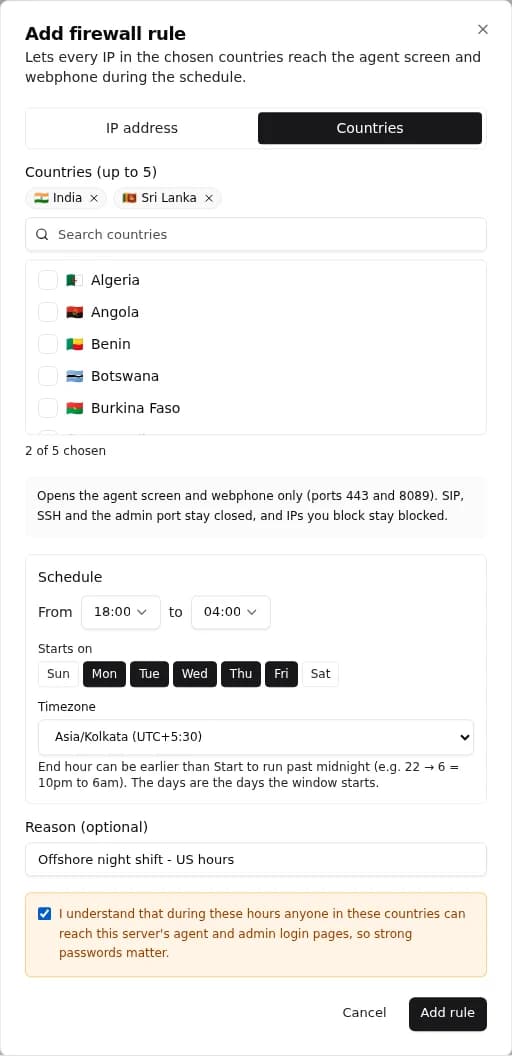
Permiso por país programado
Para agentes cuya dirección cambia demasiado incluso para el portal (datos móviles, redes compartidas), abra la pantalla de agente (443) y el webphone (8089) a todo un país, solo en el horario que usted elija.
- Hasta 5 países por regla.
- Días y horas en su zona horaria, con franjas nocturnas y horario de verano incluidos.
- SIP, SSH y el puerto de administración siguen cerrados, y sus reglas de bloqueo y países bloqueados siguen ganando.
- Usted marca una advertencia antes de guardar, porque abre las páginas de inicio de sesión a todos en esos países.
Carriers
Sus proveedores SIP entran automáticamente.
Cada 5 minutos la plataforma lee los carriers configurados en su marcador, resuelve sus nombres de host y permite esas direcciones con el perfil Carrier. Cuando el nombre de host de un proveedor empieza a apuntar a otro lugar, la dirección anterior se elimina.
- Las troncales del marketplace de VICIfast van más allá: las direcciones publicadas por el proveedor se permiten al agregar la troncal y se actualizan solas, cada noche o dos veces al día según el proveedor.
- El acceso de carrier es solo SIP en UDP 5060.
- Las reglas automáticas de carrier se pueden desactivar por servidor, y están protegidas contra eliminaciones accidentales.
Por dentro
Se guarda en el panel, llega al servidor en segundos y se mantiene ahí.
Se envía al guardar
Un cambio va al servidor en el momento en que lo guarda y normalmente se aplica en segundos. Un botón fuerza un nuevo envío cuando usted quiera.
Revisado cada minuto
Cada servidor se revisa una vez por minuto y lo que se haya perdido se envía de nuevo. Un servidor sin nada que cambiar se deja tranquilo.
Las desviaciones se detectan
Cada servidor informa las reglas que realmente está aplicando. Si dejan de coincidir con lo que se envió, se alerta al equipo de VICIfast.
Los reinicios están cubiertos
Al arrancar, el servidor restaura sus reglas desde su propio estado guardado, y la plataforma las vuelve a enviar como respaldo.
Los problemas están a la vista
Si un servidor deja de aceptar cambios, el panel muestra una advertencia y el reporte nocturno de mantenimiento lo señala.
Actualizaciones cuidadosas
Cuando se actualiza el propio software del firewall, primero se hace una copia de seguridad de cada servidor y luego se verifica (versión, tamaño de las listas, orden de las reglas, un nuevo inicio de sesión por SSH y la página web); si alguna verificación falla, se revierte automáticamente.
Acceso y auditoría
Lo maneja su equipo, y cada cambio lleva un nombre.
El propietario administra el firewall, y también cualquier miembro al que usted le dé el permiso del firewall junto con un rol que pueda hacer cambios. Todo se configura por servidor, y cada cambio de regla y de configuración queda en el registro de auditoría con quién lo hizo y cuándo. Si quita a un miembro, las reglas que agregó se van con él.
¿Viene de ViciBox?
Qué cambia si está acostumbrado al Dynamic Portal de ViciBox.
El Dynamic Portal de ViciBox es una respuesta sólida y gratuita al mismo problema, y muchos pisos de VICIdial lo usan hoy. Los agentes inician sesión en el puerto 446 del servidor con su usuario de VICIdial, una tarea cron reconstruye la lista de permitidos cada minuto y VoIPBL bloquea de entrada a los abusadores de SIP conocidos. Así se comparan los dos, según la propia documentación de ViciBox.
| VICIfast Firewall | ViciBox Dynamic Portal | |
|---|---|---|
| Dónde inician sesión los agentes | firewall.vicifast.com/su-servidor - o firewall.su-dominio.com con su propio dominio - con su usuario de VICIdial | https://su-servidor:446/valid8.php, con su usuario de VICIdial |
| Dónde se administra | Un panel web, por servidor, para usted y los miembros que elija | Por SSH: el menú vicibox-firewall, /etc/firewalld/whitelist.conf y tareas cron, además de las listas ViciWhite y ViciBlack en la administración de VICIdial |
| Qué tan rápido se aplica un cambio | Se envía al guardar, normalmente en segundos; cada servidor se vuelve a revisar cada minuto | La lista de permitidos se reconstruye por cron cada minuto; los cambios de ViciWhite, en 2 minutos |
| Listas de bloqueo | VoIPBL, FireHOL Level 1 y Spamhaus DROP/EDROP - 104,872 entradas, reconstruidas a diario - además de sus propias reglas de bloqueo | VoIPBL (más de 55,000 direcciones según su documentación), actualizada cada 6 horas, además de la lista ViciBlack |
| Niveles de acceso | Perfiles Agente, Carrier y Administrador, cada uno con sus propios puertos | Las direcciones permitidas entran a la zona External de firewalld, que lleva los servicios de agente de VICIdial |
| Su propio certificado o puerto | Lo resuelve la plataforma; el portal pasa a su dominio con un registro CNAME y un registro TXT | Editar dynportal-ssl.conf y listen.conf por SSH |
| Motor del firewall | ufw con ipset | firewalld con ipset |
También en VICIfast Firewall
- Un motivo y una fecha de fin en cada regla, desde 24 horas hasta permanente.
- Bloqueo por país y permiso por país programado, configurados desde el panel.
- TOTP opcional en el portal, con autoinscripción.
- Un registro de cada intento de inicio de sesión con su ciudad, país y red, y un correo cuando un agente falla una y otra vez.
- Sus carriers permitidos automáticamente, y al día cuando cambian sus direcciones.
- Cada cambio en el registro de auditoría con un nombre, y las reglas de los miembros eliminados, retiradas.
- Los agentes de la app móvil de VICIfast, seguidos automáticamente cuando cambia su dirección.
Datos de ViciBox tomados de docs.vicibox.com (documentación del firewall de ViciBox 11.0 y 12.0), revisados en septiembre de 2026.
- la entrada desde internet, por defecto
- Cerrada
- reglas, en un orden fijo
- 7
- direcciones maliciosas conocidas bloqueadas
- 100,000+
- desde que guarda hasta el servidor
- Segundos
Preguntas frecuentes
Preguntas frecuentes sobre el firewall de VICIdial
Guías
Guías relacionadas
- Administrar el firewallReglas, perfiles, el portal y los países.
- Acceso al servidor, firewall y SSHQuién puede llegar al servidor, y cómo.
- Puertos del firewall de VICIdialQué puertos usa VICIdial, y para qué.
- El portal del firewall para agentesVolver a dar acceso a los agentes cuando cambia su IP.
Página actualizada el
Proteja el marcador sin aprender iptables.
Inicie la prueba. Su servidor empieza cerrado. Permita a su equipo, deje que los agentes vuelvan a darse acceso desde un portal en su dominio y bloquee al resto, todo desde el panel.